La creencia de que las pequeñas y medianas empresas (también llamadas pymes) no son atractivas para el cibercrimen quedó obsoleta. El Data Breach Investigations Report 2025 de Verizon lo confirma: las pymes representaron casi cuatro veces más víctimas que las grandes organizaciones.
No es todo: son un blanco frecuente para el ransomware, que está presente en el 88% de las brechas que sufren, proporción mucho mayor que en las grandes organizaciones (39%). Ante este contexto, tomar acciones concretas de prevención emerge como una necesidad imperiosa para las pymes.
En esta guía encontrarás qué es la ciberseguridad para pymes, cuáles son las principales amenazas a las que se enfrentan, cuáles son las medidas de seguridad principales, y de qué manera pueden mejorar su protección con acciones concretas y simples. Un material útil y práctico para las pymes, que confirma que no hace falta tener una infraestructura compleja para empezar a protegerse.
¿Qué es la ciberseguridad para pymes?
Es el conjunto de medidas, herramientas y buenas prácticas que ayudan a proteger la información, los equipos y la operación de la empresa frente a las amenazas digitales.
Su objetivo no es solo prevenir ataques, sino también garantizar la continuidad del negocio, protegiendo los datos de clientes y empleados. Y a la vez, reduciendo el impacto económico y reputacional que podría generar un incidente de seguridad.
Diferencia entre ciberseguridad para grandes empresas y para pequeñas empresas
Si bien la ciberseguridad persigue el mismo objetivo en cualquier organización (es decir, proteger la información y garantizar la continuidad del negocio), hay diferencias sustanciales entre la protección de una gran empresa y una pyme. Influyen en esto la escala, la complejidad y obviamente los recursos disponibles para llevarlo a cabo.
Una gran empresa cuenta con equipos dedicados a ciberseguridad, presupuestos elevados y herramientas específicas, presenta infraestructuras complejas, con gran cantidad de usuarios y sedes, y puede asumir proyectos de seguridad de largo plazo.
Una pyme, en general, no cuenta con personal exclusivo (la gestión suele recaer en una sola persona que cumple diversas funciones), maneja entornos más pequeños pero críticos para su operación, y suele ser víctima de ataques masivos y oportunistas que buscan entornos con medidas de protección insuficientes. Por eso, necesita resultados rápidos con acciones concretas para reducir el riesgo desde el primer día.
En resumen, una pyme no necesita la misma ciberseguridad que una multinacional, pero sí el mismo nivel de compromiso. Sobre todo, porque los ciberatacantes eligen a sus víctimas por la facilidad con la que pueden vulnerarla. Así, el foco debe estar puesto en lo esencial. Y para ello puede no necesitar diversas herramientas ni un equipo especializado, pero sí controles básicos bien implementados.
Qué activos digitales debe proteger una pyme
Hablar de ciberseguridad no refiere solamente a la protección de las computadoras de la organización. De hecho, hoy en una pyme conviven una gran cantidad de activos digitales que, en caso de ser vulnerados, pueden comprometer la continuidad del negocio, generar pérdidas económicas y hasta afectar la confianza de los clientes.
Entre los activos que toda pyme debería proteger se encuentran:
- Computadoras/notebooks: punto crítico, ya que almacenan información sensible y suelen ser la principal puerta de entrada para el malware.
- Celulares que se usan para trabajar: suelen contener correos electrónicos, aplicaciones y hasta diversos accesos a cuentas críticas.
- Correo electrónico: objetivo favorito del cibercrimen, porque permite robar información o acceder a servicios mediante el restablecimiento de contraseñas.
- Redes sociales: una cuenta vulnerada puede utilizarse para estafar a clientes o dañar la reputación de la empresa.
- Archivos internos y documentación: contratos, presupuestos, bases de datos o documentación operativa que sean esenciales para el funcionamiento diario.
- Accesos bancarios y plataformas de pago: el compromiso puede traducirse en pérdidas económicas directas.
- Sistemas de facturación/gestión/ventas: si son alterados o vulnerados, la empresa puede ver interrumpida su operación.
- Servicios en la nube: contienen información crítica y por eso requieren el mismo nivel de protección que otros sistemas.
Una buena forma de identificar qué debe proteger una pyme es hacerse la siguiente pregunta: "¿Qué pasaría si mañana no pudiera acceder a esto?". Todo aquello cuya pérdida signifique la detención de la operación, genere un perjuicio económico o afecte la confianza de los clientes debe considerarse un activo crítico e incluirse en la estrategia de ciberseguridad.
¿Por qué las pymes también son objetivo de ciberataques?
Uno de los propósitos de esta guía es terminar con un mito que circula en torno a la ciberseguridad de las pymes: “Mi empresa es chica, no me van a atacar”.
El contexto actual demuestra todo lo contrario: el ESET SMB Cyber Readiness Index 2026 indica que casi la mitad de las pymes a nivel global (45%) experimentó un incidente de seguridad durante 2025. ¿Por qué sucede esto? Porque cuentan con menos recursos y menos medidas de protección que las grandes corporaciones.
Así, se configuran como un objetivo sencillo, que maneja información valiosa y sensible, y que además forman parte de una cadena de suministro. Como muchas pymes trabajan para grandes empresas, el comprometer a un proveedor puede ser una forma accesible para el cibercrimen de atacar a organizaciones de mayor tamaño.
En conclusión: para el cibercrimen no importa tanto el tamaño de una empresa sino la facilidad con la que puede ser comprometida.
Los ataques no siempre son dirigidos
El cibercrimen fue mutando y evolucionando a lo largo de los años. Hoy, la gran mayoría de los ciberataques son masivos y automatizados.
¿Qué significa? Que se valen de herramientas para encontrar equipos vulnerables, contraseñas débiles o servicios mal configurados. Entonces, si una pyme presenta alguna de estas vulnerabilidades, se convierte en víctima sin ser un objetivo específico.
Dicho de otra manera, en la mayoría de los incidentes de seguridad vinculados a las pymes, un ciberatacante no las eligió específicamente, sino que se trató de ataques automatizados que buscan el camino de menor resistencia.
Alto impacto, aunque la empresa sea pequeña
Es erróneo pensar que un ciberataque puede tener consecuencias menores si la empresa es más pequeña. Sobre todo, porque las pequeñas y medianas empresas suelen contar con menos recursos para recuperarse y mucho menos margen para absorber las pérdidas correspondientes.
Estas son algunas de las consecuencias que una pyme puede afrontar si es víctima de un incidente de seguridad:
- Pérdida de información: archivos, bases de datos y documentos pueden ser eliminados, cifrados o robados, y así afectar la continuidad del negocio.
- Interrupción de las operaciones: si los sistemas dejan de funcionar, hay actividades clave (vender, facturar, atender clientes) que pueden quedar paralizadas durante horas o días.
- Pérdidas económicas: si cuentas bancarias o plataformas de pago son vulneradas puede haber transferencias fraudulentas o estafas a clientes.
- Pérdida de acceso a cuentas críticas: recuperar el correo corporativo, una red social o una plataforma de gestión lleva tiempo y afecta al negocio.
- Daño en la reputación: cuando un incidente compromete información o interrumpe el servicio, la confianza de clientes puede verse afectada.
- Costos de recuperación: la empresa puede evidenciar gastos asociados a la recuperación de sistemas, restauración de información, asesoramiento legal o hasta sanciones por incumplimientos normativos.
Todo esto demuestra que, para una pyme, el gran costo de un ciberataque no es el dinero que pierde, sino el tiempo que deja de producir, vender o atender a sus clientes.
Principales amenazas de ciberseguridad para pymes
Existen diversas amenazas para las pequeñas y medianas empresas. A continuación, detallaremos las principales, porque conocerlas es el primer paso para prevenirlas.
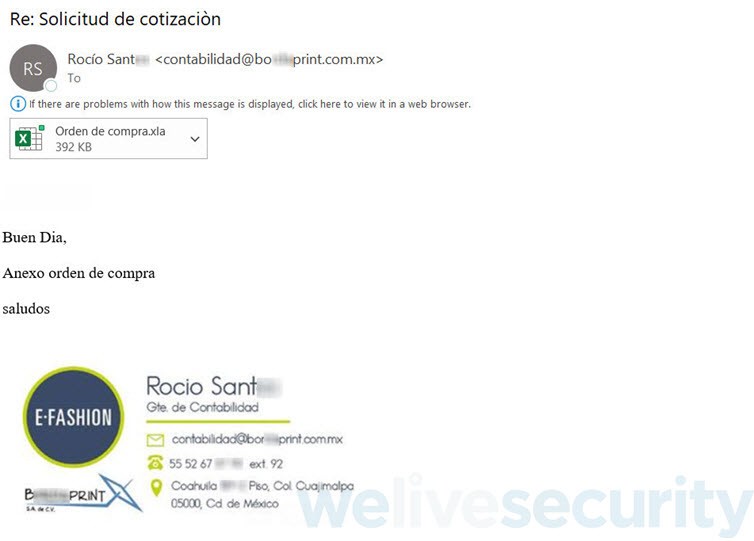
Phishing y correos falsos
Según el ESET SMB Cyber Readiness Index 2026, el phishing sigue siendo la causa principal de los ciberataques, con un 26% de prevalencia. No es casualidad: una pyme puede recibir decenas de correos por día y los ciberatacantes buscan aprovecharlo.
¿Cómo? A través de mensajes que aparentan ser de una entidad confiable (banco, proveedor, cliente, mensajería o plataforma de pago), y cuyo objetivo es engañar al usuario para que entregue información confidencial, descargue un archivo malicioso o bien haga clic en un enlace fraudulento.
Y si bien un empleado puede creer que está descargando una factura, revisando un comprobante de envío o actualizando un medio de pago, en realidad está entregando sus credenciales o instalando un programa malicioso.
Malware
Lo cierto es que no todo el malware llega por correo. La red de una pyme se puede infectar al descargar un programa gratuito desde un sitio no oficial, utilizar software pirateado, conectar un pendrive infectado o hacer clic en un anuncio fraudulento.
Una vez dentro del equipo, este software malicioso no solo puede robar información, sino que puede tener la capacidad de espiar la actividad de los usuarios o abrir la puerta para ataques más complejos.
Ransomware
Para una pyme, el mayor problema del ransomware no es el pago rescate, sino la interrupción del negocio.
Si sus archivos quedan cifrados, la empresa puede quedarse sin acceso a presupuestos, facturas, bases de clientes, órdenes de compra o información administrativa. Es decir, la interrupción total del negocio, ya que no puede vender, facturar o atender clientes hasta recuperar la información.
Robo de credenciales
Hoy los ciberatacantes no buscan atacar solo a los dispositivos, sino que también intentan obtener el acceso a las cuentas.
¿El motivo? Acceder al correo, al homebanking, a la plataforma de facturación o a las redes sociales de una pyme puede alcanzar para cometer fraudes, cambiar datos de pago, suplantar la identidad o hasta bloquear el acceso a servicios esenciales.
Estafas digitales
Es cada vez más común recibir mensajes por WhatsApp de un supuesto proveedor que informa un cambio de cuenta bancaria, perfiles falsos en redes sociales que se hacen pasar por la empresa o llamados que solicitan compartir códigos de verificación para resolver un problema urgente.
En esos casos, el objetivo es el mismo: aprovechar la confianza para obtener dinero o información.
Medidas básicas de ciberseguridad para pequeñas empresas
En un contexto en el que las pymes están en la mira del cibercrimen y pueden perder mucho más que dinero, es clave conocer qué medidas básicas pueden reforzar su ciberseguridad de manera inmediata.
Proteger todos los dispositivos que se usan para trabajar
Los equipos de los trabajadores (computadoras, notebooks, y teléfonos móviles) son el blanco favorito de los ciberatacantes, y por ello es clave convertirlos en la primera línea de defensa. ¿Cómo? Protegiéndolos con una solución de seguridad y complementarla con una solución de EDR (Endpoint Detection & Response).
El objetivo es que todos los dispositivos de la organización estén protegidos y con la solución actualizada, y que puedan ser gestionados desde la consola central, para así tener visibilidad en tiempo real y poder actuar en consecuencia.
Activar doble factor de autenticación
Paso clave: representa una barrera para proteger el acceso a cuentas, aplicaciones y plataformas de gestión. Este sistema solicita dos o más métodos de verificación de la identidad del usuario, en vez de solo la contraseña. Puede ser algo que la persona sabe (contraseñas o PIN), algo que la persona posee (teléfono) y/o algo que la persona es (huella digital o reconocimiento facial).
La activación del doble factor de autenticación (también llamado 2FA) debe ser obligatoria en los correos electrónicos, VPN y cualquier otra cuenta administrativa. De esta manera, se reduce sensiblemente el riesgo de ser víctima de ataques de phishing y filtración de credenciales, entre otras amenazas.
Usar contraseñas únicas y seguras
Una muy buena práctica es implementar un gestor de contraseñas, con el objetivo que cada una de esas claves sea única. Esta herramienta está diseñada específicamente para almacenar credenciales de acceso y protegerlas mediante cifrado. Es decir que si utilizas un gestor de contraseñas solo se necesitarás recordar una contraseña o llave maestra para luego acceder al resto de las credenciales guardadas.
A su vez, cuenta con una funcionalidad dedicada a generar contraseñas complejas y robustas. De esta manera, se reduce el riesgo de la reutilización de contraseñas y fortalecer la gestión de credenciales de toda la organización.
Mantener sistemas y aplicaciones actualizados
Desde hace varios años, una de las principales vías de entrada para los cibercriminales son los softwares desactualizados, ya que aprovechan vulnerabilidades conocidas en sistemas operativos, navegadores y aplicaciones de uso cotidiano.
¿Cómo reducir este riesgo? Muy sencillo: mantener los sistemas y aplicaciones de la organización actualizados.
Hacer copias de seguridad
Dado que el ransomware es una de las principales amenazas para las pymes, las copias de seguridad representan una medida de prevención clave.
¿Una técnica de protección para el back-up? La regla 3-2-1-1-0. Es decir, tener 3 copias de los datos, en 2 soportes distintos, 1 que esté fuera de la ubicación principal, y otro 1 inmutable u offline, obteniendo así 0 errores de restauración.
Capacitar al equipo
Hay una premisa clara, y es que la ciberseguridad no depende solo de la tecnología. El factor humano es clave, y ni las mejores herramientas son suficientes si los usuarios no saben cómo reconocer amenazas tales como el phishing.
Para ello, son muy útiles las capacitaciones, de unos 10 minutos al mes, para poner el énfasis en acciones clave como no ingresar credenciales desde enlaces y reportar correos sospechosos. Como refuerzo, se pueden realizar ejercicios para identificar correos de phishing, e implementar un canal claro para reportar dudas o incidentes.
Separar cuentas personales y laborales
Otra muy buena práctica para reducir riesgos es evitar mezclar la vida personal con la actividad de la empresa. Entonces, cada empleado debería contar con cuentas de correo corporativas y utilizar perfiles específicos para acceder a las herramientas, plataformas y redes sociales del negocio.
Si una misma cuenta es utilizada para fines personales y laborales, se aumenta la superficie de ataque y hasta puede dificultarse el control de los accesos. No es todo: si un colaborador deja la empresa o pierde el acceso a su cuenta, la pyme puede quedar sin posibilidad de administrar ciertos servicios críticos.
Usar conexiones seguras
Actualmente, tanto empleados como dueños de pymes trabajan desde sus hogares, viajan o acceden a sus sistemas desde distintos lugares del mundo. ¿El riesgo? No todas las redes ofrecen el mismo nivel de seguridad.
Por eso, siempre que sea posible es aconsejable conectarse a través de redes Wi-Fi confiables y protegidas con contraseña, como también evitar realizar tareas sensibles desde redes públicas (cafés, hoteles, aeropuertos o shoppings), ya que pueden ser utilizadas por ciberdelincuentes para interceptar información o facilitar otros ataques.
Si el acceso remoto a los sistemas de la empresa es una necesidad, lo ideal es utilizar una VPN, que cifra la comunicación entre el dispositivo y la red corporativa, reduciendo así el riesgo de que la información pueda ser interceptada durante la transmisión.
En el caso de que los empleados trabajen desde sus hogares, es importante que adopten buenas prácticas, como mantener actualizado el router Wi-Fi, cambiar las contraseñas predeterminadas y utilizar redes protegidas con cifrado.
Cómo hacer un diagnóstico de la ciberseguridad de tu pyme
Antes de invertir en herramientas o implementar cambios, un buen comienzo para cualquier organización es conocer cuál es el estado actual de su seguridad. Para ello, no hace falta ser experto ni especialista, sino responder ciertas preguntas básicas para detectar los principales puntos de mejora y a partir de allí, establecer prioridades.
1. Identifica qué dispositivos usa tu empresa
El primer paso consiste en identificar qué equipos se utilizan para trabajar. Muchas pymes tienen computadoras, notebooks y teléfonos que acceden a información y sistemas críticos, pero no siempre existe un registro actualizado de ellos. En este relevamiento es importante preguntarse:
- ¿Cuántos dispositivos utiliza la empresa para trabajar?
- ¿Todos cuentan con una solución de seguridad instalada?
- ¿Están actualizados con los últimos parches?
- ¿Hay equipos con software sin licencia o programas que nadie sabe para qué sirven?
- ¿Hay dispositivos personales que acceden a información de la empresa?
Este punto es realmente crítico ya que no se puede proteger lo que no se conoce. Entonces, tener un inventario de los dispositivos y del software instalado es el primer paso para reducir riesgos y detectar posibles vulnerabilidades.
2. Revisa qué cuentas son críticas
Hoy una empresa no solo depende de sus computadoras: que se vulneren el acceso al correo electrónico, las redes sociales, el homebanking o la plataforma de facturación puede ser incluso mucho más crítico. Pero eso es esencial revisar:
- Correo corporativo
- Redes sociales
- Bancos
- Plataformas de facturación
- Herramientas de venta o gestión
- Cuentas de administradores
Y luego hacer las siguientes preguntas:
- ¿Todas las cuentas tienen contraseñas únicas y robustas?
- ¿Está habilitado el doble factor de autenticación?
- ¿Cada empleado tiene su propio usuario o comparten credenciales?
- ¿Las personas que ya no trabajan en la empresa conservan algún acceso?
Dado que en muchos ataques el objetivo no es la computadora, sino las credenciales, proteger cuentas críticas reduce las posibilidades de sufrir un incidente.
3. Evalúa cómo se protegen los datos
Para cualquier empresa, los datos son de sus activos más valiosos. Además de protegerlos, es clave asegurarse de que puedan recuperarse ante un incidente:
- ¿Hay back-ups? ¿Se realizan con frecuencia?
- ¿Dónde se almacenan esas copias?
- ¿Se ha comprobado que realmente pueden restaurarse?
- ¿Quién puede acceder a la información confidencial?
- ¿Hay archivos sensibles almacenados únicamente en una computadora?
Lo cierto es que un backup que nunca fue probado puede no servir cuando más se necesita. Es decir, las copias de seguridad solo cumplen su función si es posible recuperar la información correctamente y en el tiempo esperado.
4. Analiza cómo se conecta el equipo
La manera en que los empleados acceden a la información influye en el nivel de seguridad: el trabajo remoto y el uso de dispositivos móviles ofrecen mayor flexibilidad, pero exigen tomar recaudos. Para revisar este punto, es importante evaluar:
- ¿Los empleados se conectan desde redes Wi-Fi confiables?
- ¿Se evita el uso de redes públicas para acceder a información sensible?
- ¿Los accesos remotos cuentan con medidas de protección adicionales, como una VPN o autenticación multifactor?
- ¿Los equipos utilizados para trabajar están protegidos y actualizados, incluso cuando se utilizan fuera de la oficina?
- ¿Existen servicios de acceso remoto expuestos directamente a Internet sin las medidas de seguridad adecuadas?
Cada conexión entre un empleado y los sistemas de la empresa representa una posible puerta de entrada para un ciberatacante. Por eso, implementar conexiones seguras, restringir los accesos remotos y proteger las redes desde las que se trabaja ayuda a reducir significativamente el riesgo de sufrir un incidente.
¿Cuándo necesita una pyme una solución de seguridad?
Siempre: toda pyme necesita proteger su información. La diferencia está en el tipo de solución que requiere según su nivel de exposición y la forma en que trabaja.
A medida que una empresa (sea cual sea su tamaño) incorpora tecnología para gestionar su negocio, también aumenta su exposición. Y si bien cada pyme tiene necesidades diferentes, hay situaciones en las que contar con una solución de seguridad deja de ser una recomendación para convertirse en una necesidad.
Cuando hay varios dispositivos de trabajo
Mientras más dispositivos se utilicen para trabajar (computadoras, notebooks, celulares), mayor será la superficie de ataque. Cada dispositivo es un potencial punto de entrada para un ciberatacante si no se encuentra correctamente protegido.
Una solución de seguridad permite administrar esa protección de manera centralizada y mantener todos los equipos bajo los mismos criterios de seguridad.
Cuando se manejan datos de clientes o información sensible
Toda pyme maneja información que resulta crítica para su operación: datos de clientes, facturas, contratos, documentación administrativa, información financiera o bases de datos. Y proteger esos activos debe ser prioridad ya que es clave para evitar pérdidas económicas, filtraciones de información y problemas de accesos no autorizados.
Cuando se realizan pagos, compras o transacciones online
Gran parte de la actividad de una pyme ocurre en el mundo online: compras, pagos, homebanking, facturación, gestión de clientes o comercio electrónico. Así, contar con herramientas que ayuden a detectar sitios fraudulentos, bloquear amenazas y proteger las transacciones reduce significativamente el riesgo de sufrir fraudes digitales.
Cuando no hay un equipo de IT dedicado
La mayoría de las pymes no cuenta con especialistas que se dediquen exclusivamente a la ciberseguridad. Por eso, necesitan soluciones fáciles de implementar, administrar y mantener, sin la necesidad de contar con conocimientos técnicos avanzados.
Las herramientas de seguridad que automatizan tareas de protección, actualización y monitoreo permiten mejorar la protección, pero sin aumentar la complejidad operativa.
Cómo empezar a mejorar la seguridad de una pyme
La ciberseguridad no se resuelve de un momento a otro ni requiere implementar muchas herramientas al mismo tiempo. Para una pyme, lo más efectivo suele ser avanzar por etapas: identificar lo crítico, aplicar medidas básicas, elegir soluciones acordes al negocio y revisar periódicamente que todo funciona como se espera.
Paso 1: Identificar qué dispositivos y cuentas son críticos
Antes de proteger, una pyme debe identificar qué es lo más importante para el negocio. Para eso, es útil hacer un listado de las computadoras, notebooks, celulares y tablets que se usan para trabajar, y de las cuentas que nunca podrían quedar fuera de servicio:
- Correo corporativo
- Redes sociales
- Homebanking y plataformas de pago
- Sistemas de gestión
- Servicios en la nube
Paso 2: Aplicar medidas básicas de protección
Una vez que los activos críticos fueron identificados, se deben implementar controles simples para reducir gran parte del riesgo. ¿Las prioridades?
- Activar el doble factor de autenticación (2FA)
- Utilizar contraseñas únicas y robustas
- Mantener equipos y aplicaciones actualizados
- Realizar copias de seguridad regularmente
- Evitar el uso compartido de cuentas entre empleados
- Trabajar desde conexiones Wi‑Fi seguras
Paso 3: Elegir herramientas adecuadas para el tamaño del negocio
Una pyme no necesita la misma infraestructura de seguridad que una gran corporación. Pero sí es importante que cuente con herramientas fáciles de administrar y efectivas. Por eso, al evaluar una solución, conviene priorizar:
- Administración centralizada
- Protección contra malware y ransomware
- Actualizaciones automáticas
- Protección de navegación y correo electrónico
- Soporte simple para trabajo remoto
Paso 4: Revisar la seguridad periódicamente
Dado que los equipos cambian, se incorporan empleados, aparecen aplicaciones nuevas y las amenazas evolucionan, es ideal realizar revisiones que incluyan:
- Verificar qué dispositivos siguen en uso
- Eliminar accesos de personas que ya no trabajan en la empresa
- Comprobar que los back-ups se estén realizando correctamente
- Revisar que el 2FA continúe habilitado
- Actualizar políticas y buenas prácticas internas
Preguntas frecuentes sobre ciberseguridad para pymes
¿Una pyme necesita ciberseguridad?
Sí. Aunque muchas personas creen que los ciberdelincuentes atacan solamente a grandes empresas, las pymes son un objetivo frecuente: suelen contar con menos recursos y controles de seguridad. Además, manejan información valiosa, realizan transacciones online y dependen cada vez más de la tecnología para operar.
¿Cuál es la principal amenaza para una pequeña empresa?
El phishing es de las amenazas más comunes: con correos o mensajes que aparentan ser legítimos, los ciberdelincuentes buscan engañar a los usuarios para que entreguen sus credenciales, descarguen archivos maliciosos o realicen pagos fraudulentos. También son frecuentes amenazas como el ransomware, el robo de credenciales y las estafas por WhatsApp o redes sociales. En la mayoría de los casos, los ataques aprovechan errores cotidianos o medidas de seguridad insuficientes.
¿Un antivirus gratuito alcanza para proteger una pyme?
No. Un antivirus gratuito puede ofrecer protección básica ante a algunas amenazas, pero no alcanza para proteger una empresa. Una estrategia de ciberseguridad debe incluir la actualización de equipos y aplicaciones, capacitación de los empleados y una solución que administre la seguridad de dispositivos de forma centralizada.
¿Qué medidas de ciberseguridad debería implementar primero una pyme?
El primer paso es identificar qué dispositivos, cuentas e información son críticos. Luego, aplicar medidas para reducir el riesgo: activar el doble factor de autenticación, utilizar contraseñas robustas, mantener sistemas actualizados, realizar copias de seguridad, proteger los dispositivos con una solución de seguridad y capacitar a los empleados para reconocer intentos de phishing y otras estafas digitales.
¿Cómo proteger los datos de clientes en una pequeña empresa?
Proteger la información de los clientes requiere: limitar el acceso únicamente a las personas que lo necesitan, utilizar contraseñas seguras y autenticación de doble factor, mantener los sistemas actualizados y realizar copias de seguridad periódicas. También es recomendable almacenar esa información en plataformas confiables.
¿Qué hacer si una pyme sufre un ciberataque?
Primero: contener el incidente para evitar que se propague. Si es posible, aislando los equipos afectados, cambiando las credenciales comprometidas y contactando al proveedor de tecnología o al responsable de seguridad. Luego, se debe analizar el alcance del ataque, recuperar la información desde copias de seguridad y revisar qué ocurrió para corregir las vulnerabilidades que posibilitaron el incidente. Actuar con rapidez reduce significativamente el impacto sobre la operación del negocio.
Conclusión
Si bien durante mucho tiempo, la ciberseguridad fue vista como una preocupación exclusiva de las grandes empresas, hoy la realidad exige cambiar esa percepción. Las pequeñas y medianas empresas también forman parte del radar del cibercrimen: de hecho, son un blanco predilecto porque cuentan con menores niveles de protección.
¿La buena noticia? Mejorar su seguridad no requiere una infraestructura compleja ni un equipo de especialistas. Acciones rápidas y sencillas como identificar activos críticos, proteger dispositivos, fortalecer cuentas, realizar back-ups y capacitar colaboradores, reducen significativamente el riesgo y ayudan a garantizar la continuidad del negocio. En resumen: una pyme no necesita iniciar con una estrategia compleja, pero sí realizar acciones concretas para proteger sus dispositivos, cuentas, datos y operaciones.
Porque la ciberseguridad no consiste en eliminar todos los riesgos, sino en estar mejor preparado para prevenirlos, detectarlos y responder cuando sea necesario. Para una pyme, cada mejora suma. Y empezar hoy siempre será más sencillo —y mucho menos costoso— que recuperarse de un incidente mañana.